Comment Vérifier un E-mail Suspect Sans Ouvrir sa Pièce Jointe
Apprenez à lire les en-têtes et trier les pièces jointes d’un e-mail suspect localement, avant de cliquer, transférer ou répondre.
Comment Vérifier un E-mail Suspect Sans Ouvrir sa Pièce Jointe
Un e-mail inattendu avec une pièce jointe ne mérite ni un clic réflexe ni une enquête interminable. La bonne première étape consiste à suspendre l’action, examiner le message et ses en-têtes, puis décider s’il faut l’archiver, le signaler ou le traiter dans un environnement approuvé. Avec des outils qui fonctionnent dans le navigateur, on peut déjà lire un fichier .eml ou .msg et ses signaux techniques sans l’importer dans sa messagerie.
C’est exactement le type de micro-tâche pour lequel Tiny Online Tools est utile : pas de compte, pas de transfert de fichier vers un service tiers selon son positionnement public, et une sélection d’outils dédiés plutôt qu’un logiciel lourd à installer. Cela ne remplace pas l’antivirus, les règles de votre organisation ni le signalement à votre équipe sécurité ; cela vous aide à prendre une première décision plus calme.
Ce que les en-têtes peuvent — et ne peuvent pas — vous dire
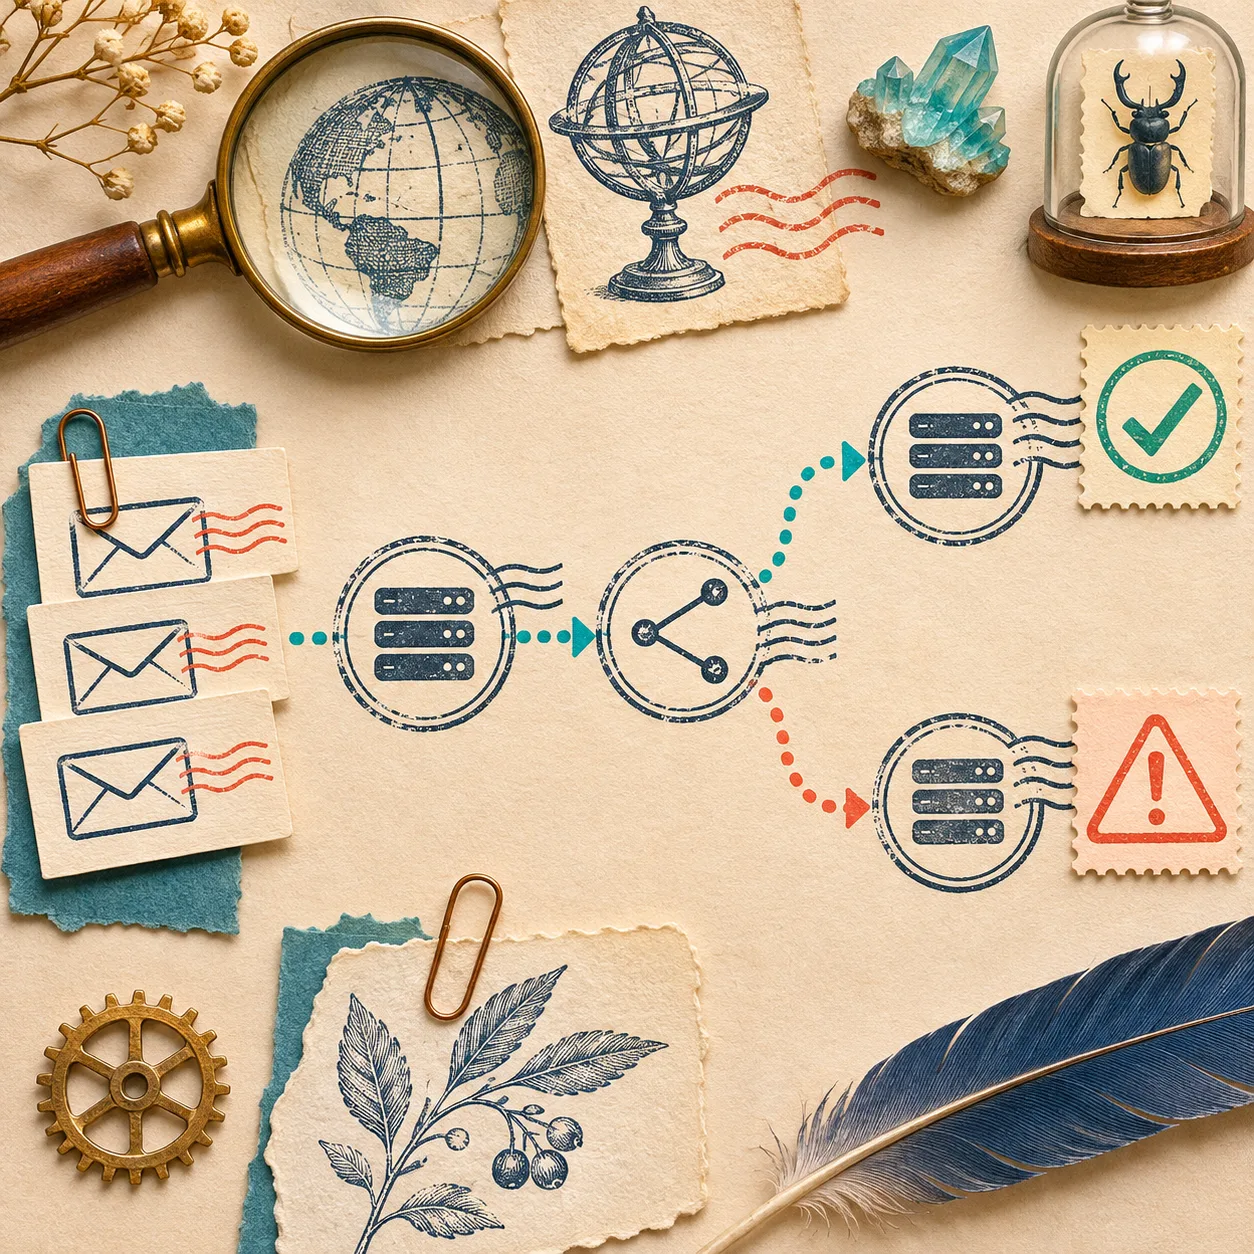
Un en-tête contient notamment le chemin de remise (Received) et, selon le message, des résultats SPF, DKIM et DMARC. DMARC compare le domaine visible dans le champ From avec des identifiants authentifiés par SPF ou DKIM ; le mécanisme vise à aider les destinataires à traiter les messages non authentifiés, mais ne résout pas toutes les formes d’usurpation, notamment les noms de domaine visuellement proches ou les noms d’affichage trompeurs (spécification DMARC).
En clair : un résultat qui semble cohérent est un indice, pas un certificat de confiance. Un échec mérite une pause, mais un passage n’autorise pas à ignorer un lien étrange, une demande urgente ou une pièce jointe inattendue.
La règle en trois gestes : voir, suspendre, conserver
| Situation observée | Geste immédiat | Ce qu’il ne faut pas conclure |
|---|---|---|
| Message inattendu, lien ou PJ non sollicités | Voir : inspectez l’adresse complète, le contexte et l’en-tête | « Le logo est familier, donc c’est sûr » |
| Domaine incohérent, urgence artificielle, résultat d’authentification douteux | Suspendre : n’ouvrez pas, ne répondez pas, ne transférez pas la PJ | « Je vais juste l’ouvrir pour regarder » |
| Message nécessaire au suivi ou à un signalement | Conserver : gardez le fichier source et transmettez-le par le canal prévu | « Une capture d’écran suffit toujours » |
Cette petite grille évite deux erreurs opposées : cliquer trop vite, ou supprimer un élément qui pourrait être utile à votre équipe informatique.
1. Commencez par le fichier, pas par votre boîte mail
Si vous avez reçu ou exporté un fichier .eml ou .msg, ouvrez-le d’abord dans l’Email File Viewer. La page annonce une lecture des en-têtes, du corps rendu, de la structure MIME et des pièces jointes dans le navigateur. C’est une façon plus sobre de voir ce que contient le fichier avant de le faire entrer dans votre client de messagerie.
Notez seulement les éléments exploitables : l’adresse d’expédition complète, l’objet, la date, le nom de chaque pièce jointe et la raison pour laquelle le message vous paraît inhabituel. Ne copiez pas de données personnelles dans un ticket public.
Si le message est un document PDF légitime que vous devez partager ensuite, faites une seconde vérification ciblée : notre guide sur le nettoyage des métadonnées d’un PDF couvre l’autre moitié du problème — ce que votre propre fichier révèle avant l’envoi.
2. Lisez le trajet avant de croire le nom affiché
Collez l’en-tête dans l’Email Header Analyzer. L’outil est conçu pour décoder la chaîne Received, les délais de livraison et les résultats SPF, DKIM et DMARC, dans le navigateur. Cherchez surtout les contradictions : le domaine du From ne ressemble pas au domaine attendu, le chemin ne correspond pas au contexte, ou les contrôles signalent une anomalie.
Ne vous perdez pas dans chaque ligne. Pour une petite équipe, une note de trois lignes est souvent suffisante :
- Identité affichée : qui prétend écrire ?
- Identité technique : quels domaines ressortent des résultats d’authentification ?
- Action demandée : paiement, connexion, téléchargement ou simple information ?
C’est aussi une bonne habitude lorsque vous reconstituez des échanges sauvegardés : le guide How to Reconstruct Saved Email Conversations From EML and MSG Files montre pourquoi la structure d’un message mérite d’être examinée avant l’importation.
3. Traitez les pièces jointes comme un inventaire
Avant d’ouvrir une PJ, demandez-vous ce que vous attendez réellement. Une facture peut-elle être confirmée dans votre outil de facturation ? Un CV ou un devis a-t-il été demandé ? Le nom du fichier, son extension et son expéditeur concordent-ils avec cette attente ?
Pour les archives .eml, .mbox ou .msg, l’Email Attachment Extractor sert à inventorier et extraire les pièces jointes en lot. Utilisez-le pour identifier ce qui est présent ; n’interprétez pas l’extraction comme une validation de sécurité. Les exécutables, archives protégées par mot de passe, macros et liens restent des motifs de remontée vers votre procédure interne.
Lorsque la pièce jointe est un fichier bureautique attendu, inspecter sa structure peut aussi être plus prudent que l’ouvrir machinalement. Universal Office File Inspector indique pouvoir afficher les parties, relations et métadonnées de plusieurs formats Office dans le navigateur.
Quand s’arrêter immédiatement
Arrêtez l’analyse autonome et passez par le canal sécurité ou informatique si le message demande un identifiant, un paiement, une modification de coordonnées bancaires, l’activation de contenu, ou si votre analyse révèle une incohérence que vous ne pouvez pas expliquer. La meilleure décision n’est pas toujours d’identifier vous-même la fraude : c’est parfois de préserver l’original et de laisser une personne outillée le traiter.
Une checklist réutilisable pour votre prochaine alerte
- Ne cliquez sur aucun lien et n’ouvrez aucune pièce jointe.
- Comparez l’adresse complète, le contexte et l’action demandée.
- Consultez le fichier dans Email File Viewer si vous disposez d’un
.emlou.msg. - Analysez l’en-tête ; retenez les écarts, pas chaque détail technique.
- Inventoriez les pièces jointes, puis utilisez le canal de signalement prévu si quelque chose ne colle pas.
Un navigateur peut vous donner les bonnes questions rapidement ; il ne transforme pas un e-mail ambigu en message fiable. Gardez cette checklist près de votre procédure de signalement, et commencez par l’Email Header Analyzer la prochaine fois qu’un message vous impose une urgence suspecte.